


LA COOPÉRATIVE AGRICOLE
Fertile : une collaboration tout-terrain
- 2800Coopératives
- 84 MD€de CA
- 40%de l'agroalimentaire français
59% des cyber- attaques de type ransomware réussies exploitent les données de vos Clouds. Vous pouvez réduire ce risque dès aujourd'hui. (Source Sophos)
De plus, selon un rapport du Sénat du 10 juin 2021 concernant la Cybersécurité, le 1er facteur de risque identifié par les RSSI (Responsable de la Sécurité des Systèmes d'Informations) serait la non-maîtrise du Cloud par les sous-traitants et ses propres salariés.
En conclusion, vous devez impérativement vous entourer de professionnels aguerris du Cloud capables d’ exploiter 100% des services Cloud et configurer la sécurité de vos plateformes.
En effet, si vous ne le faites pas, vous êtes exposés à un large éventail de menaces de cybersécurité : fuites de données, ransomware, attaques DDoS, phishing, cryptojacking,... 57% des entreprises françaises ont déjà déclaré être cyber-attaquées en 2020. ( source : sénat)
AODB, 12 ans d'expertise en Cloud et Cybersécurité
Depuis 2009, notre expertise en Cloud a commencé en déployant un des plus importants extranet B2B au monde (Selon le Figaro) pour Alcatel-Lucent sur une plateforme AWS. Depuis, notre équipe Cloud, Admin Sys et DevSecOps n'a eu de cesse de croître, capable désormais de gérer les plus importants clouds du marché : AWS, Azure, GCP, OVH ainsi que de nombreux Clouds spécialisés. Nous concevons, sécurisons, optimisons et maintenons des Infrastructures As Code exploitants des Pipelines CI/CD sur des Clouds publics, privés, Souverains, Hybrides ou spécialisés Santé.
 |  |  |  |
Auditez la chaîne de valeur DevSecOps de votre Cloud
La bonne pratique est l’automatisation des processus de développement et de déploiement dans le cloud (CI/CD). C'est pourquoi de nombreuses organisations mises sur des infrastructures informatiques pilotées via des lignes de code (aussi appelé IaC pour "Infrastructure as Code") leur offrant une bien meilleure flexibilité.
Or de nombreuses organisations ont encore peu d'expérience sur ces modèles et s'exposent ainsi à de nouveaux cyber-risques. Bien que les IaC permettent d’appliquer des politiques de sécurité efficaces, peu d'organisations le mettent réellement en œuvre.
Notre audit porte sur votre architecture et vos processus IaC , incluant tous les services et outils associés. Nous analyserons également toute la chaîne de valeur complète de votre DevOps afin de révéler toute les vulnérabilités.
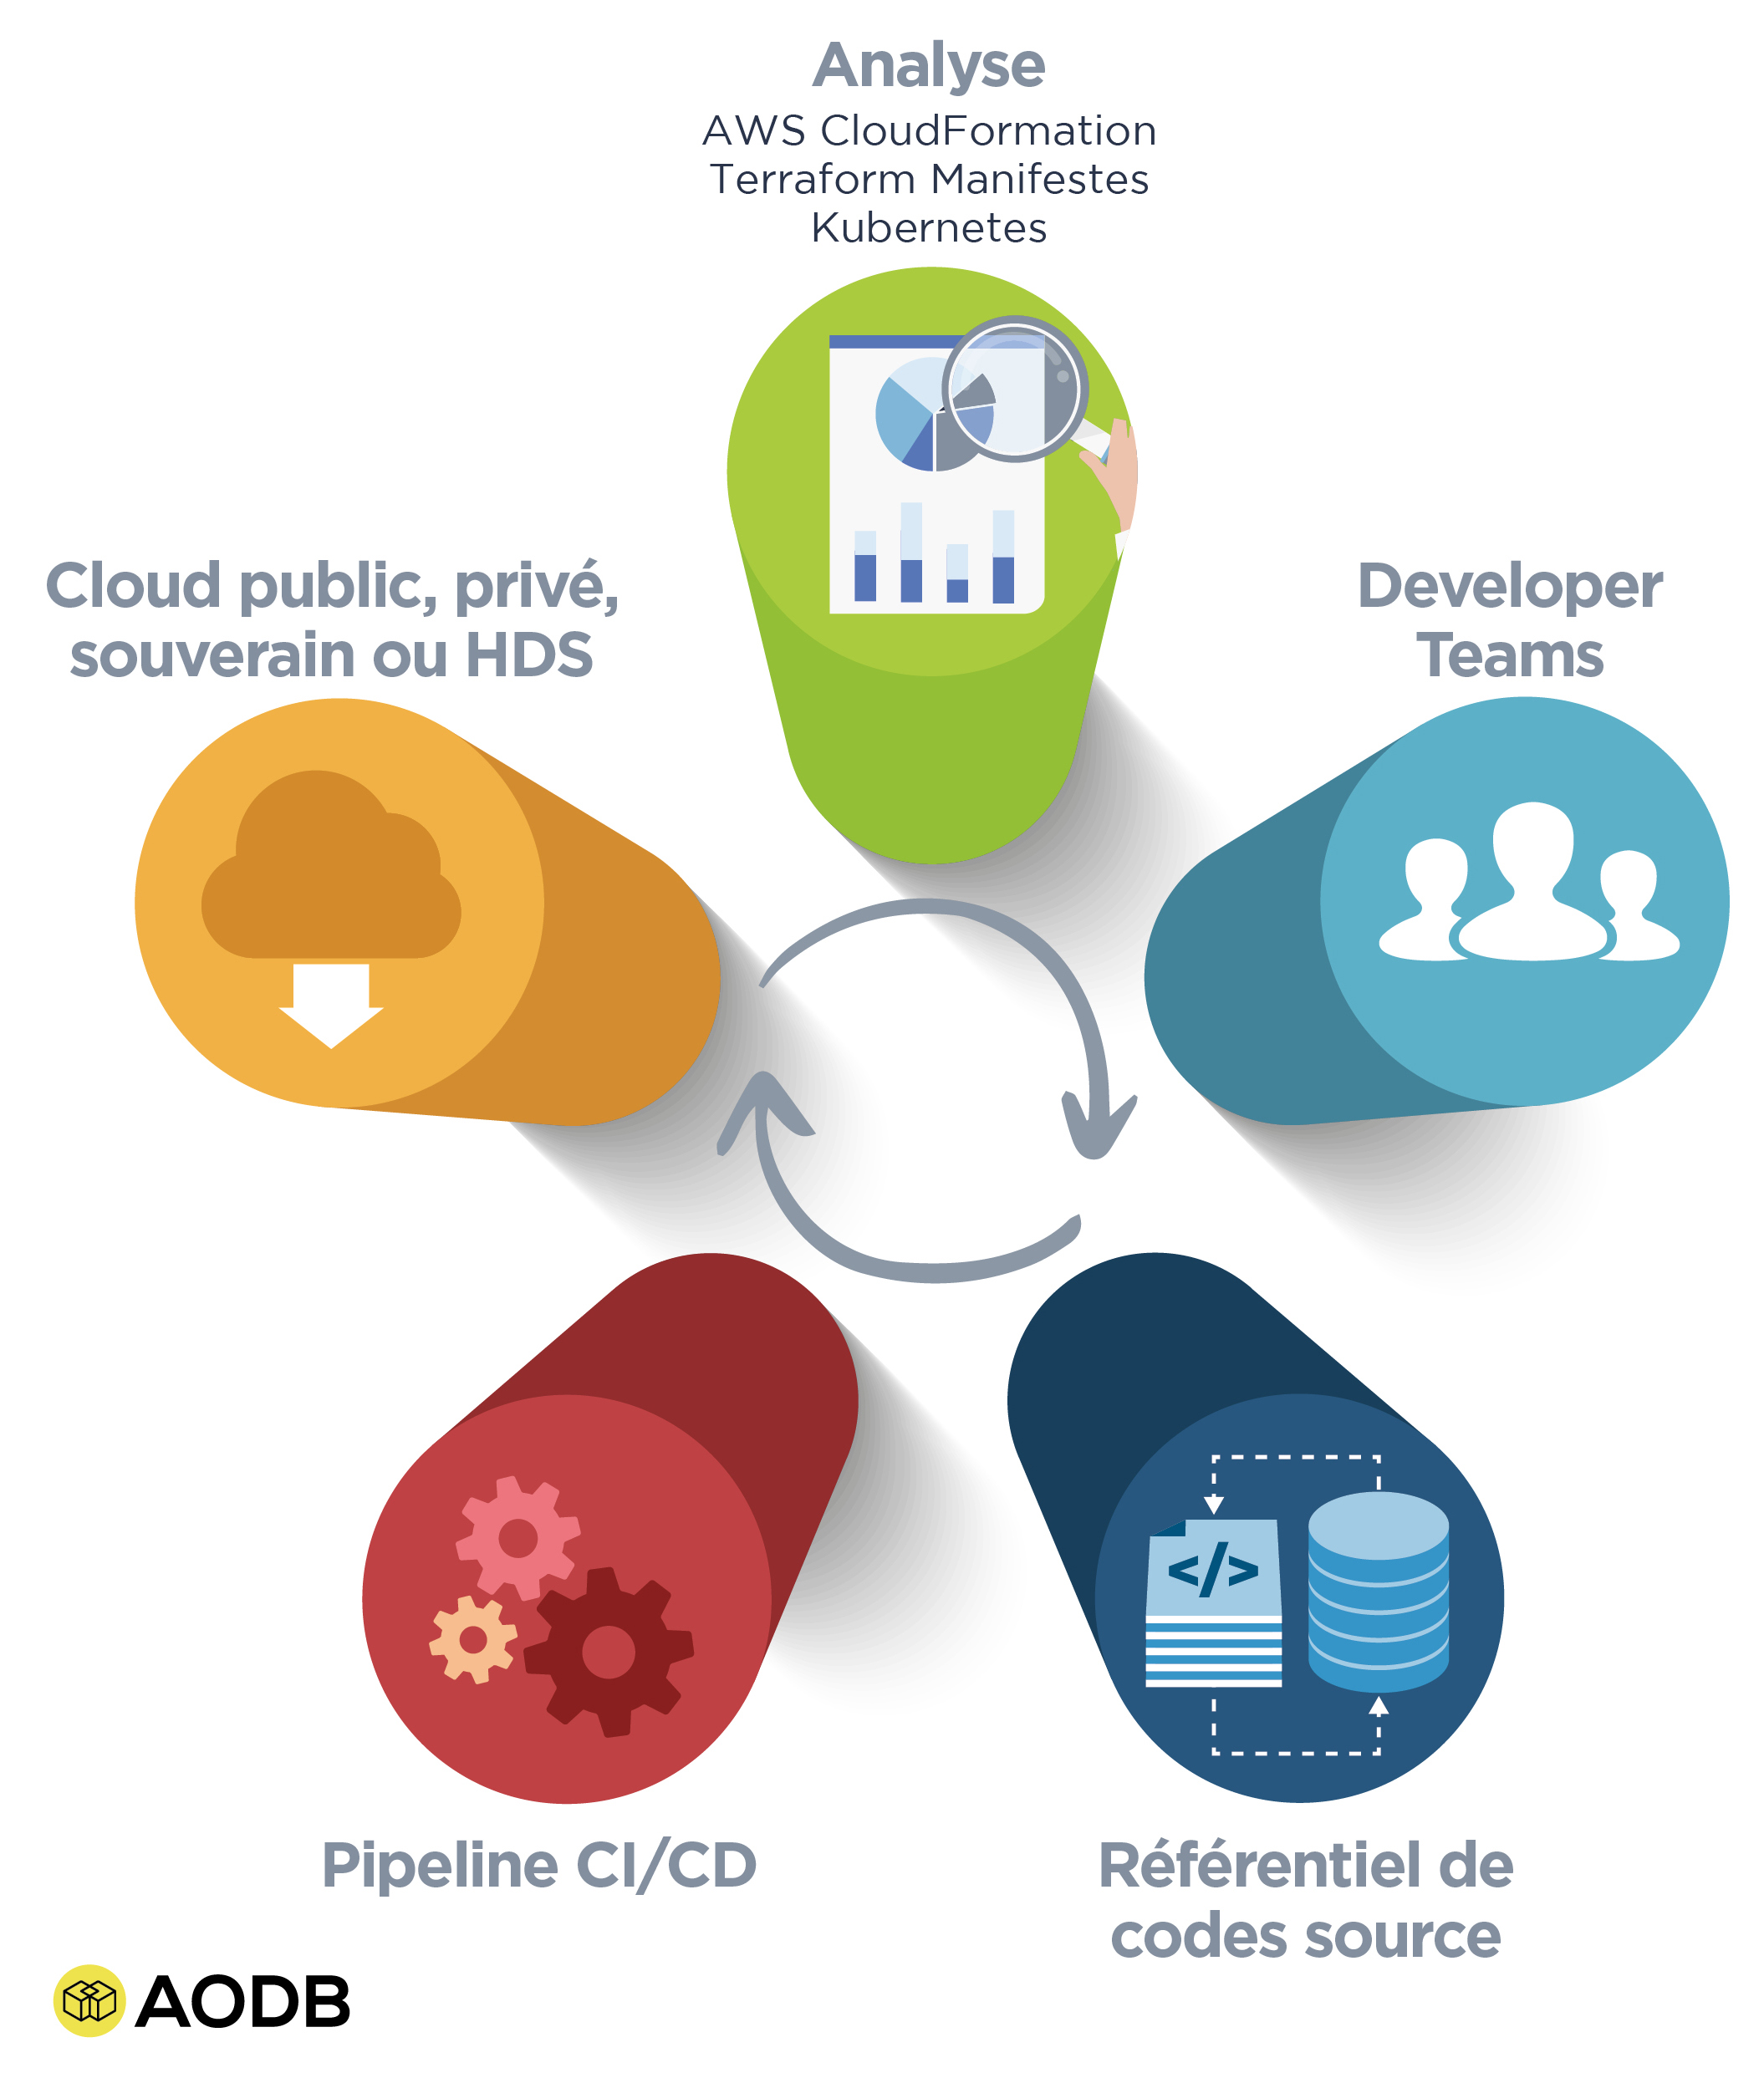
Notre méthodologie :
Nous travaillons sur la base du référentiel OWASP (Open Web Application Security Project) et d’un ensemble d’outils de tests de vulnérabilité.
Notre objectif est de vous livrer une analyse détaillée de votre couverture sécurité accompagnée d'un plan d'actions priorisé visant à améliorer votre sécurité globale .
Pour cela, que ce soit dans vos locaux ou à distance, nos équipes d'ingénieurs Cloud & DevSecOps accéderont à vos plateformes et échangerons avec vos équipes techniques.
Voici la méthodologie de notre intervention:
Éléments clé de notre analyse :
Voici une liste non exhaustive des points stratégiques qui seront traités pendant notre intervention :
Vous souhaitez réaliser un audit ? Contactez-nous !
Réduction des coûts
Acquisition & Fidélisation
Amélioration continue
Fertile : une collaboration tout-terrain